三类玩家都不匹配?大型企业集团HSE管理系统选型避坑指南
2026-10-28 17:38:40 来源:鹰潭新闻网


随着GB/T 33000—2025《大中型企业安全生产标准化管理体系要求》等标准相继落地,安全监管的逻辑正在发生一次深层位移:从“查台账”转向“看过程”,从“有没有制度”转向“制度有没有被执行”。在政策与产业双轮驱动之下,安全生产数字化转型已进入刚需释放期。但供给侧的回应却呈现出一种令人不安的错位——大屏越做越漂亮,数据越堆越满,真正能在班组层面用起来、让HSE管理体系从文件走进现场的HSE管理系统,寥寥无几。
对大型企业集团而言,这种错位带来的压力尤为具体。多层级、多业态、多厂区、跨地域的组织形态,叠加危化、矿山、工贸、建筑等差异化风险场景,使安全管理面临多重结构性障碍。HSE管理者和IT负责人面对的是一个无法回避的选择:HSE管理系统必须承载体系运行,而不是在体系之外再叠一套数据填报工具。
一、三类供给玩家,三种“不匹配”
市场有需求,供给就会分化。当前为大型企业提供安全生产管理系统平台的服务商,大致可归为三类,每一类的能力半径与大型集团的HSE需求之间,都存在程度不同的错位。
第一类是大型软件开发商或集成商。其优势在技术栈、项目管理和交付规模,能快速搭建起功能模块齐备的平台。但商业模式的核心是“交付软件”,而非“交付安全管理的运行状态”。平台上线即项目验收,后续的体系梳理、流程重构、行为改变不在其服务射程之内。结果是平台功能清单很长,与现场风险管控的匹配度却很浅。
第二类是轻量化SaaS或通用工具厂商。以标准化、低成本和快速部署切入市场,适合中小企业的基本台账和检查记录需求。但大型集团的多层级架构、多业态风险、承包商全周期管理、跨厂区数据统筹等复杂度,远超出通用模板的承载能力。强行适配的结果,往往是系统操作繁琐、线上线下两张皮。
第三类是传统HSE咨询机构。拥有体系知识和行业经验,但缺少自研数字化载体。咨询报告做得再扎实,若没有系统承接流程、沉淀数据、驱动执行,制度依然停留在纸面。
如果仅仅将安全生产数字化视为“合规成本”,决策的天平自然会倾向报价更低的软件开发商。但大型集团的安全管理不只是“不出事”的底线,正成为企业价值中的显性变量。国际经验表明,数字化EHS工具带来的不仅是风险记录的便利,更直接关联到生产力、声誉和ESG表现的改善。当一家集团能够用系统数据证明其风险管控是“实时在线”的而非“事后补录”的,它在监管机构、投资者、供应链伙伴和公众面前所传递的信号,是一种难以复制的组织可信度。
一套真正落地运行的HSE数字化体系,将在品牌形象、社会责任与ESG可持续发展三个层面,重塑企业的长期竞争力!
二、当“懂安全”的人做系统,差别在哪里
安全生产管理系统的本质,是将一套经过验证的HSE管理方法论、风险管控逻辑和合规标准,编码为一套可运行、可追溯、可考核的数字化管理过程。没有这套方法论作为底层操作系统,再强大的软件工程能力,也只能生产出一个更精致的“电子台账”。
这就要求服务商同时具备两种能力:安全管理体系的构建能力,以及将体系固化进系统的产品能力。纯软件开发商缺少前者,纯咨询机构缺少后者。能把两者闭合的服务商,在市场上并不多。
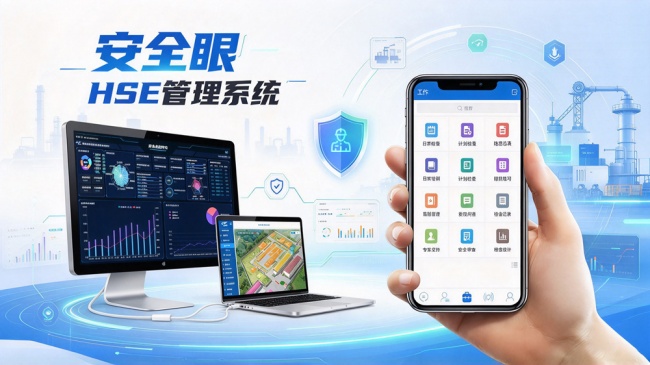
赛为安全的路径提供了一个可参照的样本。其核心团队源自上世纪90年代海洋石油对外合作背景,在HSE领域持续深耕二十余年,同时拥有自研数字化平台能力,取得安全管理数字化相关计算机软件著作权90余项。旗下“安全眼”HSE管理系统由资深安全管理专家主导设计,历经15年以上业务打磨,底层逻辑以GB/T 33000和ISO 45001为框架,以安全风险管理为核心、安全责任落实为基础、事故事件预防为重点。它与通用软件公司同类产品的本质区别在于:流程节点的设置依据是安全管理的最优实践,而不是软件工程的分层习惯。
这种“懂安全”的差异,在功能层面清晰可见:
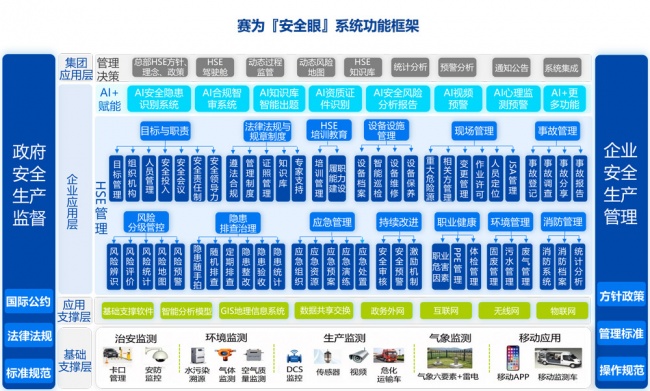
1. 双重预防机制模块将LEC、RAM等风险评估方法的标准直接植入系统,在线完成风险分级,而不是让企业把评估表填好后再录入一个“看起来像风险管控”的界面。
2. 作业许可管理覆盖从移动端发起申请,逐项落实安全措施,逐级签发,记录过程中气体检测和监护信息,形成不可绕过的线上刚性流程。
3. 变更管理模块将变更申请、风险评估、审批、实施、培训、验收的全过程线上化,确保“变更之后风险仍然受控”这一管理意图不被系统简化成一个审批流。
4. AI安全隐患识别系统允许检查人员用手机拍摄照片或短视频,AI模型自动判识隐患类型,匹配风险等级、整改措施和法规判定依据,把过去依赖个人经验的工作转化为可标准化输出的能力。
5. AI合规智审系统则从法规追踪、适用性分析到外规内化、整改闭环,把合规管理从年度“体检”变为持续运行的机制。
6. 专家知识库沉淀风险库、隐患库、法规库和事故案例,融合AI能力后为一线提供可检索的专业支持。
这些模块的共同指向不是“功能丰富”,而是让管理动作在系统中留下真实的执行痕迹。
在交付实施过程中,实施团队同样由资深安全管理专家主导。团队先梳理企业自身的安全生产管理制度和风险特征,再将管理要求配置进系统,而不是让企业的制度去适配软件的产品模板。这种顺序上的差异,决定了系统上线后是一套“能用的管理工具”,还是又一本“电子化的文件汇编”。
三、选型的终极判断标准,是“谁对落地负责”
大型企业集团定制HSE管理系统,选的不只是技术供应商,更是安全管理能力的共建方。不是服务商的代码能力有多强、界面有多现代,而是一个更朴素的问题:这家服务商是否真正理解安全管理的运行规律,是否有能力帮助企业把体系从文件状态激活为日常动作。
通用软件开发商可以交付一套功能齐备的工具。专业HSE服务机构交付的,是一套与企业安全管理体系共生的运行机制。对于跨地域、多业态、多层级的大型集团而言,后者才是数字化投入转化为安全绩效的前提。当系统里每一条未闭环的隐患都能指向明确的责任主体,每一次作业许可的签发都对应着不可绕过的风险控制节点,HSE管理系统才完成了它应当完成的使命——让安全管理的逻辑,在技术的承载下,真正抵达现场。
四、常见问题
Q1:你们的HSE数智化服务真能帮助企业有效提升现场安全管理质效?
答: 赛为安全团队非常注重落地与实效,擅长为企业量身定制可落地的HSE精细化管理解决方案。成立20多年来,公司服务已在众多企事业单位中得到良好应用,并得到合作客户的高度认可。最近两年里,公司先后荣获延长壳牌“最佳HSSE合作伙伴”荣誉称号、信立泰“技术先锋团队”荣誉称号等;团队与中船科技携手打造的EHS管理一体化管控平台项目,在2025年还荣获“重庆市管理创新一等奖”。
Q2:你们如何保证这种大型企业集团的数字化项目,能够按期上线交付?
答: 在过去20多年的发展历程中,赛为安全不仅积累了丰富实践经验,近年团队也一直保持40余人的软件研发工程师团队(含多名AI应用工程师),和超过30名具有丰富从业经验的安全管理咨询师团队。丰富的行业经验和充足的资源投入,是我们的EHS数字化系统能够成功落地的基础。“永超客户期望”是赛为安全一直追求的目标。
Q3:安全眼和市面上其他HSE系统相比,核心差异在哪里?
答: 安全眼的功能逻辑来自赛为团队20余年的一线HSE治理实践,而非软件公司的产品经理想象。系统也完全由赛为安全技术团队独立开发,底层架构和核心代码均为自主知识产权,持有90余项安全生产领域计算机软件著作权,不属于外购贴牌或外包二次开发。系统的每一次迭代、每一个行业模块的调整,赛为都有能力从底层进行深度定制,而不是在别人的框架上“打补丁”。
Q4:我们集团已经有ERP、MES、OA等系统,厂区也有大量存量摄像头和传感器,上“安全眼”是不是要把这些东西全换掉?会不会形成新的数据孤岛?
答:不需要推倒重来。“安全眼”的模块化架构设计原则是:每一模块既能独立运行,又能多模块无缝集成,并支持与企业现有IT系统、政府信息化系统的快速集成。硬件层面,各厂区存量监控、气体传感器、人员定位终端和消防主机可通过网关统一接入,不需要全部更换。软件层面,系统支持与集团ERP、MES、OA、DCS等业务系统的数据接口对接,把安全管控流程嵌入生产运行数据之中,而不是另建一套孤立的安全系统。
Q5:我们考察供应商时很看重“同体量、同复杂度”的案例。赛为安全在大型集团、多业态场景下有哪些经过验证的客户?
答:赛为安全自2005年成立以来,服务客户以央国企、外资和行业代表性企业为主,覆盖石油化工、能源电力、矿山、冶金、建筑施工、物流园区、装备制造、交通运输、物业管理等10多个重点行业,旗下的“安全眼”HSE管理系统已累计服务数百家大型名企,包括国家管网、中国中化、陕煤电力等单位。2026年,公司已中标香港中旅国际投资有限公司集团安全环保监管平台建设项目等多家行业代表性企业的EHS数字化项目。
这些案例的共同特征是:多层级组织、多业态覆盖、既有国内监管合规压力又有管理提升诉求——与大型企业集团的真实决策场景高度重合。
Q6:我们关注信创合规,安全眼在这方面有准备吗?
有。赛为安全已取得达梦数据库DM8产品兼容适配认证证书、麒麟软件适配证明、东方通产品兼容互认证明等资质证明,并且已成功交付了多个央国企的“信创”项目。如果贵单位有具体的“信创”系统环境要求,赛为可以在项目前期进行针对性的技术评估和适配规划,将其纳入交付方案统一推进。
【广告】免责声明:本文仅代表作者个人观点,与本网无关。其原创性以及文中陈述文字和内容未经本站证实,对本文以及其中全部或者部分内容、文字的真实性、完整性、及时性本站不作任何保证或承诺,请读者仅作参考,并请自行核实相关内容。